Am aflat eu singur...dar nu sunt rau si impart cu voi cunostintele mele despre putty
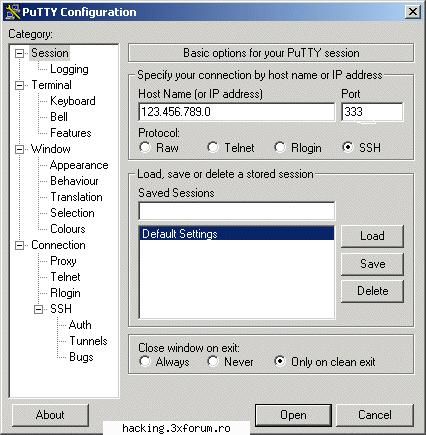
PuTTY este un program client pentru protocoalele de retea SSH, Telnet si Rlogin. Aceste protocoale sunt utilizate pentru a conduce o sesiune la distanta pe computer, prin intermediul unei retele. PuTTY implementeaza clientul la finalul acelei sesiuni: finalul afisarii acelei sesiuni, si nu finalul desfasurarii sesiunii respective. În termeni mult mai simpli: utilizati PuTTY pe un calculator avand sistemul de operare Windows, si apoi ii spuneti sa se conecteze (de exemplu) cu un calculator cu sistem de operare Unix. PuTTY se deschide intr-o fereastra. Apoi, tot ceea ce scrieti in respectiva fereastra este trimis direct la calculatorul cu Unix, iar tot ce acesta din urma trimite este afisat in aceeasi fereastra. Astfel puteti lucra pe calculatorul avand sistemul de operare Unix ca si cand v-ati afla la consola acestuia, desi in realitatea va aflati altundeva.
Vulnerabilitate in PuTTY
A fost anuntata existenta unei vulnerabilitati in PuTTY, care exploatata poate permite unui atacator sa compromita un sistem afectat.
Cauza problemei este o eroare de verificare de limite din cadrul functiei ssh2_rdpkt() care proceseaza pachetele de tip SSH2_MSG_DEBUG. Aceasta functie primeste un parametrul stringlen care este citit de la un offset din cadrul pachetului, deci este controlat de serverul la care s-a conectat PuTTY. Apoi parametrul este folosit in cadrul unei operatii de scriere in memorie, fara a se verifica daca valoarea acestuia nu va conduce la o depasire a zonei alocate in prealabil. Ca urmare un atacator poate folosi un server modificat care sa dea acestui parametru o valoare mai mare decat cea suportata, efectul fiind aparitia unei erori de tip buffer overflow care va forta executia de cod aleator posibil controlat de atacator.
Exploatarea vulnerabilitatii necesita ca atacatorul sa pregateasca un server special de SSH si sa convinga un utilizator sa se conecteze la acest server folosind PuTTY.
Versiunile afectate de aceasta vulnerabilitate sunt:
PuTTY 0.55 si versiunile anterioare
Solutii:
Este recomandata actualizarea imediata la versiunea 0.56 sau cit mai recenta care elimina vulnerabilitatea.
putty – poza de survizer, in HaCkinG Request · 45.3KB
_______________________________________ Sa lasam faptele sa vorbeasca....
putty nu poate face conexiunea intre 2 win ?? sau doar intre win - linux ??
_______________________________________ Multumesc hacking.3xforum.ro ! am invatat multe de la voi !
#9
tot_Zeu
Vizitator
Nu prea Pt asta poti folosi VNC sau orice altceva..
#10
Shocker Super Moderator Din: localhost
Postari: 2084
oliver a scris:
putty nu poate face conexiunea intre 2 win ?? sau doar intre win - linux ??
Nu conteaza sistemul de operare, conteaza daca computerul la care vrei sa te conectezi are pornit serviciul SSH [sau celelalte mentionate la Putty: telnet, rlogin, blabla]